
Microsoft alerta usuários sobre malware 'Crypto Clipper' disseminado por unidades USB
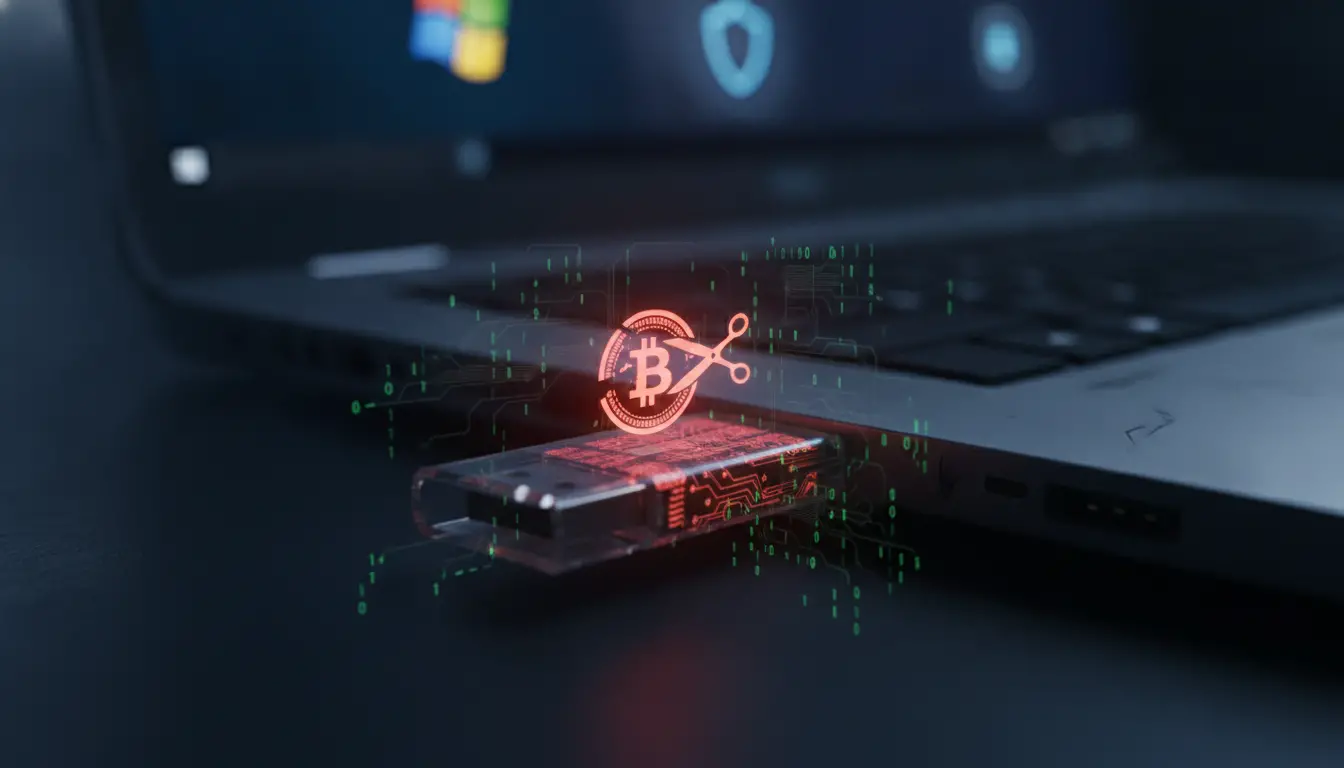
A divisão de Inteligência de Ameaças da Microsoft emitiu um alerta severo para usuários de criptomoedas sobre uma nova e sofisticada forma de malware que está sendo distribuída por um método surpreendentemente antiquado: unidades USB. Apelidado de 'Crypto Clipper', o software malicioso demonstra uma evolução perigosa no cibercrime com motivação financeira, combinando o roubo furtivo de ativos digitais com as capacidades de um backdoor persistente, dando aos atacantes controle de longo prazo sobre sistemas comprometidos.
O vetor de ataque, que utiliza dispositivos USB removíveis, representa um ressurgimento tático de um método que havia caído em desuso, mas que está se mostrando eficaz novamente. A infecção inicial ocorre quando um usuário desavisado insere uma unidade infectada em seu computador. O malware então é executado, incorporando-se ao sistema para aguardar o momento oportuno. Sua função principal é um clássico ataque de sequestro de área de transferência adaptado para o mundo das criptomoedas. Quando um usuário copia um endereço de carteira de criptomoeda longo e complexo para colar em um campo de transação, o malware intervém silenciosamente. Em uma fração de segundo, ele substitui o endereço legítimo na área de transferência do computador por um endereço diferente pertencente ao atacante. Como os endereços de carteira são strings alfanuméricas extensas e impossíveis de memorizar, a maioria dos usuários não percebe a troca antes de confirmar a transação, enviando irrevogavelmente seus fundos para os cibercriminosos.
O que eleva essa ameaça além de um simples ladrão financeiro é sua carga útil secundária. De acordo com a análise da Microsoft, o malware possui a capacidade de executar comandos remotos, efetivamente "transformando um ladrão com motivação financeira em um backdoor leve". Essa dupla funcionalidade é uma preocupação significativa para os profissionais de segurança. Enquanto o objetivo imediato pode ser roubar criptomoedas, o acesso persistente que ele concede aos atacantes abre a porta para atividades muito mais devastadoras. Um atacante poderia usar esse ponto de apoio para realizar vigilância, exfiltrar dados pessoais ou corporativos sensíveis, ou até mesmo implantar malware adicional e mais destrutivo, como ransomware, bloqueando o usuário de seus próprios arquivos até que um pagamento seja feito. Isso transforma um roubo direcionado em uma violação de segurança abrangente e persistente.
Ao aprofundar nos mecanismos técnicos, os pesquisadores da Microsoft observaram que o malware alcança persistência modificando configurações críticas do sistema, garantindo que ele seja carregado automaticamente toda vez que o computador infectado é iniciado. Essa resiliência torna difícil para usuários comuns detectar e remover. Além disso, para ocultar suas comunicações, o malware frequentemente utiliza redes de anonimato como o Tor para se conectar aos seus servidores de comando e controle (C2). Essa técnica ajuda a obscurecer a localização dos atacantes e torna mais desafiador para as autoridades e empresas de cibersegurança rastreá-los e desmantelar sua infraestrutura. A combinação de um ponto de entrada de baixa tecnologia com técnicas sofisticadas de evasão e controle torna essa uma ameaça particularmente insidiosa.
O reaparecimento de campanhas de malware baseadas em USB destaca um ponto cego crítico nas práticas de segurança modernas, que muitas vezes se concentram em ataques baseados em rede e phishing. Atacantes exploram cada vez mais o elemento humano, contando com engenharia social ou simples curiosidade para fazer com que os usuários conectem dispositivos desconhecidos. Esta última campanha serve como um poderoso lembrete de que a segurança física é um componente inseparável da segurança digital. À medida que organizações e indivíduos fortalecem suas defesas online, os atacantes estão voltando a métodos comprovados que contornam completamente firewalls e filtros de e-mail.
Em resposta à ameaça, a Microsoft e outros especialistas em segurança pedem aos usuários que exerçam extrema cautela com toda a mídia removível. A recomendação principal é evitar inserir unidades USB de fontes desconhecidas ou não confiáveis. Para organizações, implementar políticas que restrinjam ou escaneiem o uso de dispositivos externos é um passo crucial. Para todos os usuários, garantir que o software de segurança esteja atualizado e que os sistemas operacionais tenham os últimos patches de segurança é essencial. Ao realizar transações de criptomoedas, o conselho mais crucial é verificar meticulosamente, e até mesmo triplamente, o endereço da carteira no campo de destino logo antes de confirmar a transferência, comparando-o caractere por caractere com a origem pretendida. No mundo das transações irreversíveis, esse momento final de verificação é a última linha de defesa.
Mantenha-se informado. Aja com inteligência.
Receba destaques semanais, manchetes importantes e insights de especialistas — e então coloque seu conhecimento em prática em nossos mercados de previsão ao vivo.